
Quelques menaces répandues en matière de cyberattaques
Deepfakes
L’idée de subir une cyberattaque à cause d’un deepfake peut sembler relever de la science-fiction. Pourtant, surtout avec l’avènement de l’Intelligence Artificielle (IA), ce n’est plus le cas.
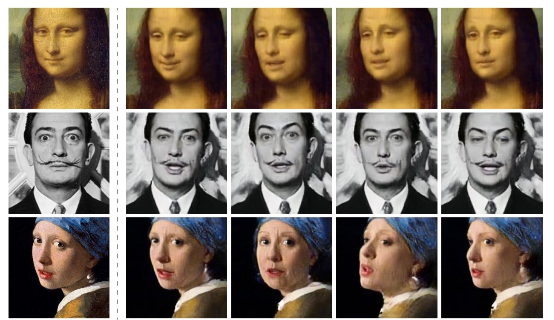
Le terme « deepfake » se traduit en français par vidéo truquée ou hyperréaliste, bien que le mot deepfake soit très couramment utilisé. On parle également de contrefaçon vidéo pour décrire cette technologie qui utilise l’intelligence artificielle pour créer de fausses images ou vidéos extrêmement réalistes.
Image tirée de l’article publié le 28 mai 2019, « Deepfake » : et maintenant la Joconde prend vie’ de Science et Vie.
→ En 2024, le constructeur automobile Ferrari a fait face à une cybermenace par deepfake lorsqu’un dirigeant a reçu un message vocal sur WhatsApp se faisant passer pour le PDG. Heureusement, la menace a été déjouée par le dirigeant, qui a remarqué des « incohérences dans le ton lors d’un appel de suivi ».
Comment réagir, face à une attaque de deepfake ? Bien que les deepfakes puissent être effrayants, ils utilisent souvent les mêmes tactiques que les cybermenaces plus familières, jouant sur l’urgence et l’autorité pour inciter les gens à agir rapidement, sans prendre le temps de réfléchir. Il est donc important de prendre le temps de faire une pause, d’évaluer la vraisemblance de la demande et de vérifier l’identité de notre interlocuteur en le contactant par un canal indépendant.
Hameçonnage (Phishing)
L’hameçonnage reste la cybermenace la plus courante subie par les associations britanniques, représentant 95% des cybermenaces selon l’enquête du Gouvernement britannique, “Cyber security breaches survey 2025/2026”.
Les attaques par hameçonnage se produisent lorsque des cybercriminels envoient des e-mails frauduleux incitant les gens à saisir des informations sensibles ou à effectuer un paiement. Comme les deepfakes, ils font appel au sens de l’autorité de la victime, se faisant passer pour une demande légitime émanant d’une organisation ou d’une personne ayant du pouvoir, comme un directeur ou coordinateur. Avec l’IA, ils deviennent plus convaincants et par conséquent plus difficiles à repérer.
Comment réagir face à l’hameçonnage ? Il est important de bien former vos équipes à repérer les e-mails suspects, mais aussi de bâtir un environnement propice au signalement de ces menaces. Vos équipes doivent se sentir libre de signaler une attaque par hameçonnage lorsqu’elles se produisent, même si elles ont commise une erreur.
Quishing
Le « quishing » est une forme d’hameçonnage qui se produit spécifiquement avec les codes QR. Ces codes, censés vous diriger vers un site légitime, peuvent en réalité vous mener vers un site frauduleux une fois scannés.
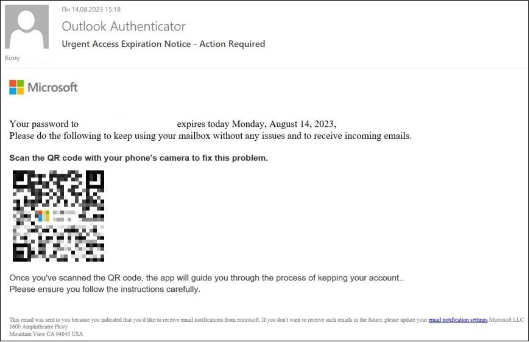
Cas de phishing et quishing : un e-mail frauduleux avec un code QR détourné. Image tirée d’un article publié le 27 septembre 2023, “QR codes in email phishing” du blog SecureList de Kaspersky.
La difficulté particulière du quishing réside dans le fait qu’il est difficile de savoir vers quel site web vous serez redirigé une fois le code scanné. Cependant, il y a toujours un aperçu du site web lors du scan et avant la redirection : assurez-vous que le site web correspond bien à celui que vous attendez.
Les associations doivent être conscientes de ce risque lorsqu’elles utilisent des codes QR pour, par exemple, collecter des fonds. Il est possible de repérer les tentatives de quishing, comme des autocollants de code QR apposés sur des affiches, suggérant que le code QR a été remplacé.
Comment réagir face au quishing ? La sensibilisation au risque est essentielle. Communiquez sur les risques avec vos équipes, en expliquant ce qu’est le quishing et comment être particulièrement vigilant lors des paiements. En cas de doute, rendez-vous directement sur le site web que vous souhaitez visiter, plutôt que de passer par le code QR. Pour vos donateurs, lors d’évènements, proposez toujours plusieurs façons de faire un don ou d’accéder à votre contenu, avec des liens clairs afin qu’ils puissent repérer les incohérences.
Découvrez d’autres menaces de cyberattaques via l’initiative Safeonweb.be @Work.
Belgique – Safeonweb.be@Work et CCB
Safeonweb.be @Work est une initiative portée par le Le Centre pour la Cybersecurité de Belgique (CCB). Cette initiative se déploie tel un portail fournissant un bon nombre d’outils et de ressources en matière de cybersécurité pour les citoyens et travailleurs.
Vous y trouverez Le CyberFundamentals Framework, un ensemble de mesures concrètes visant à protéger les données, à réduire considérablement le risque des cyberattaques les plus courantes et à accroître la cyber-résilience de votre organisation. Plus d’informations sur la page suivante.
Vous pouvez commencer par analyser votre organisation et son rapport à sa sécurité, via le Self-assessment ou le Diagnostic en ligne.
Besoin de davantage d’outils pour vous guider ? Voyez l’inventaire des outils du CCB qui, selon vos indications, vous renvoie vers des ressources liées.
Ensuite, une fois votre analyse détaillée, il est conseillé de réaliser une charte de cybersécurité et de sensibiliser vos équipes à celle-ci. Voyez la page suivante.
Consultez également la rubrique ‘Stop Arnaques’ du SPF Economie.
Luxembourg – National Cybersecurity Competence Center et House of Cybersecurity
Le Luxembourg National Cybersecurity Competence Centre (NC3), hébergé par la Luxembourg House of Cybersecurity (LHC), vise à soutenir l’écosystème luxembourgeois dans le développement de compétences et de capacités en cybersécurité.
Vous y trouverez de nombreux outils pour évaluer votre niveau de maturité en termes de cybersécurité.
Quelques ressources :
- Les diagnostics Maturité de l’Agence Nationale de l’Innovation au Luxembourg – LuxInnovation.
- Les outils de test cyber du National Cybersecurity Competence Center.
- Les ressources cyber de la Luxembourg House of Cybersecurity.
- Consultez aussi les outils de conformité RGPD de la Commission nationale pour la protection des données.
Cet article reprend des informations de “Cyber security threats to watch out for in 2026” par Laura Stanley, de Charity Digital.
