
Enkele veelvoorkomende dreigingen op het gebied van cyberaanvallen
Deepfakes
Het idee om slachtoffer te worden van een cyberaanval door een deepfake lijkt misschien sciencefiction. Toch is dat, vooral met de opkomst van AI, niet langer het geval.
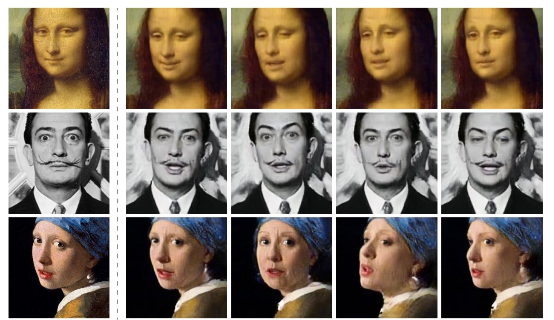
De term « deepfake » vertaalt zich naar het Nederlands als vervalste of hyperrealistische video, hoewel het woord deepfake zeer courant wordt gebruikt. Men spreekt ook van videovervalsing om deze technologie te beschrijven die kunstmatige intelligentie gebruikt om uiterst realistische valse afbeeldingen of video’s te creëren.
Afbeelding uit het artikel gepubliceerd op 28 mei 2019, « Deepfake » : en nu komt de Mona Lisa tot leven’ van Science et Vie.
→ In 2024 werd autobouwer Ferrari geconfronteerd met een cyberdreiging via een deepfake toen een bestuurder een spraakbericht op WhatsApp ontving van iemand die zich voordeed als de CEO. Gelukkig werd de dreiging verijdeld door de bestuurder, die « inconsistenties in de toon tijdens een follow-up-gesprek » opmerkte.
Hoe reageren op een deepfake-aanval? Hoewel deepfakes angstaanjagend kunnen zijn, gebruiken ze vaak dezelfde tactieken als meer bekende cyberdreigingen: ze spelen in op urgentie en autoriteit om mensen aan te zetten tot snel handelen, zonder na te denken. Het is daarom belangrijk om de tijd te nemen om een pauze in te lassen, de aannemelijkheid van het verzoek te evalueren en de identiteit van uw gesprekspartner te verifiëren door contact op te nemen via een onafhankelijk kanaal.
Phishing
Phishing blijft de meest voorkomende cyberdreiging voor verenigingen in het Verenigd Koninkrijk, goed voor 95% van de cyberdreigingen volgens de enquête van de Britse regering, “Cyber security breaches survey 2025/2026”.
Phishing-aanvallen vinden plaats wanneer cybercriminelen frauduleuze e-mails sturen om mensen ertoe aan te zetten gevoelige informatie in te voeren of een betaling te verrichten. Net als deepfakes doen ze een beroep op het autoriteitsgevoel van het slachtoffer, door zich voor te doen als een legitiem verzoek van een organisatie of persoon met macht, zoals een directeur of coördinator. Met AI worden ze overtuigender en bijgevolg moeilijker te detecteren.
Hoe reageren op phishing? Het is belangrijk om uw teams goed op te leiden om verdachte e-mails te herkennen, maar ook om een omgeving te creëren die het melden van deze dreigingen bevordert. Uw teams moeten zich vrij voelen om een phishing-aanval te melden wanneer deze plaatsvindt, zelfs als ze een fout hebben gemaakt.
Quishing
« Quishing » is een vorm van phishing die specifiek plaatsvindt via QR-codes. Deze codes, die u naar een legitieme site zouden moeten leiden, kunnen u in werkelijkheid naar een frauduleuze site sturen zodra ze gescand zijn.
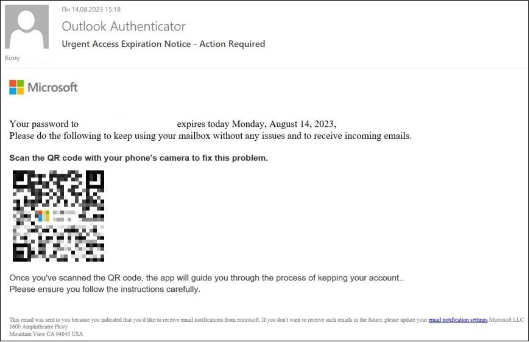
Gevallen van phishing en quishing: een frauduleuze e-mail met een gemanipuleerde QR-code. Afbeelding uit een artikel gepubliceerd op 27 september 2023, “QR codes in email phishing” van het blog SecureList van Kaspersky.
De bijzondere moeilijkheid van quishing is dat het moeilijk te weten is naar welke website u wordt doorgestuurd zodra de code is gescand. Er is echter altijd een voorbeeld van de website zichtbaar tijdens het scannen en vóór de doorsturing: zorg ervoor dat de website overeenkomt met degene die u verwacht.
Vzw’s moeten zich bewust zijn van dit risico wanneer ze QR-codes gebruiken, bijvoorbeeld om fondsen te werven. Het is mogelijk om quishing-pogingen te herkennen, zoals QR-code-stickers die op posters zijn geplakt, wat suggereert dat de QR-code is vervangen.
Hoe reageren op quishing? Bewustwording van het risico is essentieel. Communiceer over de risico’s met uw teams, leg uit wat quishing is en hoe u vooral waakzaam moet zijn bij betalingen. Bij twijfel gaat u rechtstreeks naar de website die u wilt bezoeken, in plaats van de QR-code te gebruiken. Voor uw donateurs, tijdens evenementen, biedt u altijd meerdere manieren om een donatie te doen of toegang te krijgen tot uw inhoud, met duidelijke links zodat ze inconsistenties kunnen opsporen.
Ontdek andere dreigingen van cyberaanvallen via het initiatief Safeonweb.be @Work.
Aanwijzingen om u voor te bereiden op cyberaanvallen en deze te verijdelen
Safeonweb.be @Work is een initiatief gedragen door het Centrum voor Cyberveiligheid België (CCB). Dit initiatief wordt uitgerold als een portaal dat tal van tools en bronnen op het gebied van cyberveiligheid biedt voor burgers en werknemers.
U vindt er het CyberFundamentals Framework, een reeks concrete maatregelen om gegevens te beschermen, het risico van de meest voorkomende cyberaanvallen aanzienlijk te verminderen en de cyberweerbaarheid van uw organisatie te vergroten. Meer informatie op de volgende pagina.
U kunt beginnen met het analyseren van uw organisatie en haar relatie tot beveiliging, via de Self-assessment of de Online diagnose.
Heeft u meer tools nodig om u te begeleiden? Bekijk de inventaris van tools van het CCB die, op basis van uw indicaties, doorverwijzen naar gerelateerde bronnen.
Vervolgens, zodra uw analyse gedetailleerd is, is het raadzaam om een cyberveiligheidshandvest op te stellen en uw teams hiervoor te sensibiliseren. Zie de volgende pagina.
Zie ook de rubriek ‘Stop Bedrog’ van de FOD Economie.
Dit artikel bevat informatie uit “Cyber security threats to watch out for in 2026” door Laura Stanley, van Charity Digital.

